Domain cpau.de kaufen?
Wir ziehen mit dem Projekt
cpau.de um.
Sind Sie am Kauf der Domain
cpau.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cpau.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
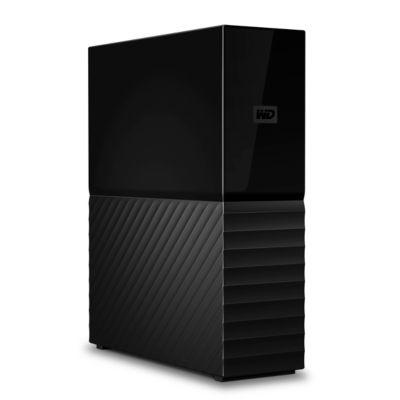
Western Digital Desktop-Speicher MyBook, Speicherkapazität 8 TB, PasswortschutzDer Western Digital Desktop-Speicher MyBook bietet Passwortschutz und automatische Datensicherung. Dabei erhalten Sie den Western Digital Desktop-Speicher MyBook wahlweise mit einer Speicherkapazität von 3 bis 8 TB. Wer nach viel Speicherplatz für digitale Medien wie Bilder, Videos oder Musikdateien sucht, wird bei dem Western Digital Desktop-Speicher MyBook fündig. Dieser Desktop-Speicher ist wahlweise mit einer Speicherkapazität von 3 TB, 4 TB, 6 TB oder 8 TB lieferbar. Dabei sorgt der Western Digital Desktop-Speicher MyBook mit seinem WD Backup für PCs oder Apple Time Machine für Macs dafür, dass wertvolle Dateien zuverlässig und automatisch abgespeichert werden. Der Western Digital Desktop-Speicher MyBook bietet zudem einen Passwortschutz mit Hardwareverschlüsselung und ist somit der ideale Aufbewahrungsort für Ihre digitalen Dateien. Kompakt gebaut, ist der Desktop-Speicher MyBook problemlos auch auf dem Schreibtisch platzierbar. Geliefert wird der Western Digital Desktop-Speicher MyBook mit einem USB 3.0 Kabel sowie allen Softwares für ein Backup. Weitere Details: * Automatische Datensicherung mit der im Lieferumfang enthaltenen Software WD Backup, kompatibel mit Time Machine * Passwortschutz mit Hardwareverschlüsselung * Speicherkapazität: wahlweise 3 TB, 4 TB, 6 TB oder 8 TB * 3 Jahre Garantie * Lieferumfang: Desktop-Festplatte, USB 3.0-Kabel, Netzteil, Software WD Backup™, WD Security™ und WD Drive Utilitie, SchnellinstallationsanleitungDas detaillierte Produktdatenblatt erhalten Sie hier (http://media.schaefer-shop.de/is/content/schaefershop/datenblatt/MY%20BOOK%5FBrosch%C3%BCre%281%29.pdf)284,41 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **

Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
AIDA64 Network AuditAIDA64 Network Audit – Hard- und Software aller Windows-PCs automatisch inventarisieren Mit AIDA64 Network Audit erfassen Sie die komplette Hard- und Software aller Windows-Rechner im Firmennetz – vom Arbeitsspeicher jedes Clients bis zur installierten Software auf dem Server. Die Lösung richtet sich an IT-Abteilungen, Systemhäuser und Managed Service Provider, die ihre Infrastruktur dokumentieren, Lizenzen im Blick behalten und Hardware-Investitionen planen müssen. Ihr größter Vorteil: Die Inventarisierung läuft per Kommandozeile vollautomatisch und speichert die Ergebnisse direkt in einer SQL-Datenbank. Network Audit ist die auf Inventar spezialisierte Edition der AIDA64-Produktfamilie und gehört zu den gefragtesten IT-Tools für Netzwerkadministratoren . Schnellnavigation Funktionen Für wen? Editionen Lieferung Lizenz Systemanforderungen FAQ Netzwerk-Inventarisierung mit AIDA64: Funktionen und Nutzen Statt jeden Rechner einzeln zu prüfen, sammelt AIDA64 Network Audit die Daten zentral ein und bereitet sie für Entscheidungen auf. Laut Hersteller greift die Hardware-Erkennung auf eine Datenbank mit über 250.000 Einträgen zurück. Hardware-Inventar ohne Schraubenzieher Prozessor, Arbeitsspeicher, Festplatten, Mainboard und Peripherie werden exakt erkannt, ohne ein Gehäuse zu öffnen. Ideal für die Planung von Aufrüstungen und Neuanschaffungen. Software- und Lizenzüberblick Installierte Programme, Lizenzschlüssel, Dienste, Autostart-Einträge und Windows-Einstellungen landen in einer Liste. Unlizenzierte oder vergessene Software fällt sofort auf. Vollautomatisch per Kommandozeile Per Anmeldeskript oder geplantem Task läuft das Audit auf jedem Client im Hintergrund. Niemand muss vor Ort sein oder einen Rechner anfassen. Berichte in CSV, XML oder SQL Ergebnisse speichern Sie in offenen Formaten oder direkt in einer SQL-Datenbank, etwa zur Weiterverarbeitung in Ihrem Ticket- oder Asset-System. Audit Manager mit Statistiken Der Audit Manager wertet alle Snapshots aus und zeigt in Diagrammen, wie Hardware und Software im Netzwerk verteilt sind. Änderungen sofort erkennen Der Change Manager vergleicht Snapshots verschiedener Zeitpunkte. Netzwerk-Warnungen melden in Echtzeit, wenn Hardware ausgebaut oder Software installiert wird. So sehen Sie zum Beispiel auf einen Blick, auf wie vielen Rechnern noch eine veraltete Version von Microsoft Office läuft und wo ein Update oder eine Neulizenzierung ansteht. Für wen eignet sich AIDA64 Network Audit? IT-Abteilungen im Mittelstand Vollständige Bestandsaufnahme für Budgetplanung, Lizenzaudits und Hardware-Erneuerung. Systemhäuser & MSPs Kundennetze dokumentieren, Änderungen nachweisen und Angebote auf Basis echter Daten erstellen. Behörden & Schulen Nachvollziehbare Inventarlisten für Prüfungen und Ausschreibungen. Lizenziert wird nach Anzahl der erfassten Rechner. Inventarisiert werden dabei nicht nur Arbeitsplätze, sondern auch Systeme mit Windows Server bis zur Version 2022. Wichtig: Network Audit erfasst und überwacht, steuert aber keine Rechner fern. Wer zusätzlich Support am Bildschirm der Anwender leisten möchte, kombiniert das Audit mit einer passenden Fernwartungssoftware oder wählt die Business Edition. AIDA64 Network Audit im Vergleich zu Extreme, Engineer und Business Network Audit ist auf Inventarisierung spezialisiert. Benchmarks, Stabilitätstests und Fernsteuerung bieten die anderen Editionen. Funktion AIDA64 Extreme AIDA64 Engineer AIDA64 Network Audit AIDA64 Business Kommerzielle Nutzung ✘ ✔ ✔ ✔ Diagnose Hardware-Analyse ✔ ✔ ✔ ✔ Software- & Windows-Details ✔ ✔ ✔ ✔ Overclock-Informationen ✔ ✔ ✘ ✔ Systemstabilitätstest ✔ ✔ ✘ ✔ Monitor-Diagnose ✔ ✔ ✘ ✔ CPU-, Speicher- & Festplatten-Benchmarks ✔ ✔ ✘ ✔ Hardware-Überwachung Sensor-Überwachung ✔ ✔ ✔ ✔ Sensorprotokollierung & Benachrichtigungen ✔ ✔ ✘ ✔ OSD-Panel & Desktop-Gadget ✔ ✔ ✘ ✔ Externe LCD- & VFD-Unterstützung ✔ ✔ ✘ ✔ Smartphone- & Tablet-Integration ✔ ✔ ✘ ✔ Betriebszeit- & Ausfallstatistik ✔ ✔ ✔ ✔ Netzwerkaudit Kommandozeilen-Automatisierung ✘ ✔ ✔ ✔ CSV- & XML-Berichte ✘ ✔ ✔ ✔ SQL-Datenbankausgabe ✘ ✘ ✔ ✔ Software-Audit mit Dateiscanner ✘ ✘ ✔ ✔ Remote-Funktionen Grafische Fernsteuerung ✘ ✘ ✘ ✔ Remote-Benutzerüberwachung ✘ ✘ ✘ ✔ Remote-Festplattenüberwachung ✘ ✘ ✘ ✔ Remote-Virendatenbanküberwachung ✘ ✘ ✘ ✔ Automatische Fernberichte ✘ ✘ ✘ ✔ Unternehmensfunktionen Netzwerk-Warnungen ✘ ✘ ✔ ✔ Audit-Manager ✘ ✘ ✔ ✔ Änderungsverfolgung ✘ ✘ ✔ ✔ Ingenieur-Funktionen ACPI-Browser, DRAM-Timings ✘ ✔ ✘ ✔ Logische Prozessorunterstützung 256 2048 2048 2048 Kurz gesagt: Wer nur inventarisieren und Änderungen nachverfolgen möchte, fährt mit Network Audit am günstigsten. Wer zusätzlich Benchmarks oder Fernsteuerung braucht, greift zur Business Edition. Lieferung und Aktivierung 1 · Bestellung Anzahl der zu erfassenden Rechner wählen und Bestellung abschließen. 2 · Lizenzschlüssel Der Key kommt per E-Mail. Sie können gegen Aufpreis auch einen Versand über USB-Datenträger bevo...139,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Western Digital Desktop-Speicher MyBook, Speicherkapazität 8 TB, PasswortschutzDer Western Digital Desktop-Speicher MyBook bietet Passwortschutz und automatische Datensicherung. Dabei erhalten Sie den Western Digital Desktop-Speicher MyBook wahlweise mit einer Speicherkapazität von 3 bis 8 TB. Wer nach viel Speicherplatz für digitale Medien wie Bilder, Videos oder Musikdateien sucht, wird bei dem Western Digital Desktop-Speicher MyBook fündig. Dieser Desktop-Speicher ist wahlweise mit einer Speicherkapazität von 3 TB, 4 TB, 6 TB oder 8 TB lieferbar. Dabei sorgt der Western Digital Desktop-Speicher MyBook mit seinem WD Backup für PCs oder Apple Time Machine für Macs dafür, dass wertvolle Dateien zuverlässig und automatisch abgespeichert werden. Der Western Digital Desktop-Speicher MyBook bietet zudem einen Passwortschutz mit Hardwareverschlüsselung und ist somit der ideale Aufbewahrungsort für Ihre digitalen Dateien. Kompakt gebaut, ist der Desktop-Speicher MyBook problemlos auch auf dem Schreibtisch platzierbar. Geliefert wird der Western Digital Desktop-Speicher MyBook mit einem USB 3.0 Kabel sowie allen Softwares für ein Backup. Weitere Details: * Automatische Datensicherung mit der im Lieferumfang enthaltenen Software WD Backup, kompatibel mit Time Machine * Passwortschutz mit Hardwareverschlüsselung * Speicherkapazität: wahlweise 3 TB, 4 TB, 6 TB oder 8 TB * 3 Jahre Garantie * Lieferumfang: Desktop-Festplatte, USB 3.0-Kabel, Netzteil, Software WD Backup™, WD Security™ und WD Drive Utilitie, SchnellinstallationsanleitungDas detaillierte Produktdatenblatt erhalten Sie hier (http://media.schaefer-shop.de/is/content/schaefershop/datenblatt/MY%20BOOK%5FBrosch%C3%BCre%281%29.pdf)284,41 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bahser, Jamsheed: Berechtigungen in SAP S/4HANA und SAP FioriBerechtigungen in SAP S/4HANA und SAP Fiori , Umfassendes Handbuch zum Berechtigungswesen in SAP S/4HANA , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230906, Produktform: Leinen, Titel der Reihe: SAP Press##, Autoren: Bahser, Jamsheed~Spöri, Maria, Seitenzahl/Blattzahl: 584, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: Rollenverwaltung; Benutzerverwaltung; SAP-Vorschlagswerte; Konzeption und Dokumentation; SAP Access Control; SAP-HANA-Datenbank; Migration von Berechtigungen; Umfassendes Glossar; Checklisten und Best Practices; Hand-Buch Wissen Kurs Leitfaden Praxis Nachschlagen, Fachschema: SAP - mySAP~Datensicherheit / Netz, Fachkategorie: Netzwerksicherheit, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: SAP (Systeme, Anwendungen und Produkte in Datenbanken), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 238, Breite: 182, Höhe: 37, Gewicht: 1172, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 297561489,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.